
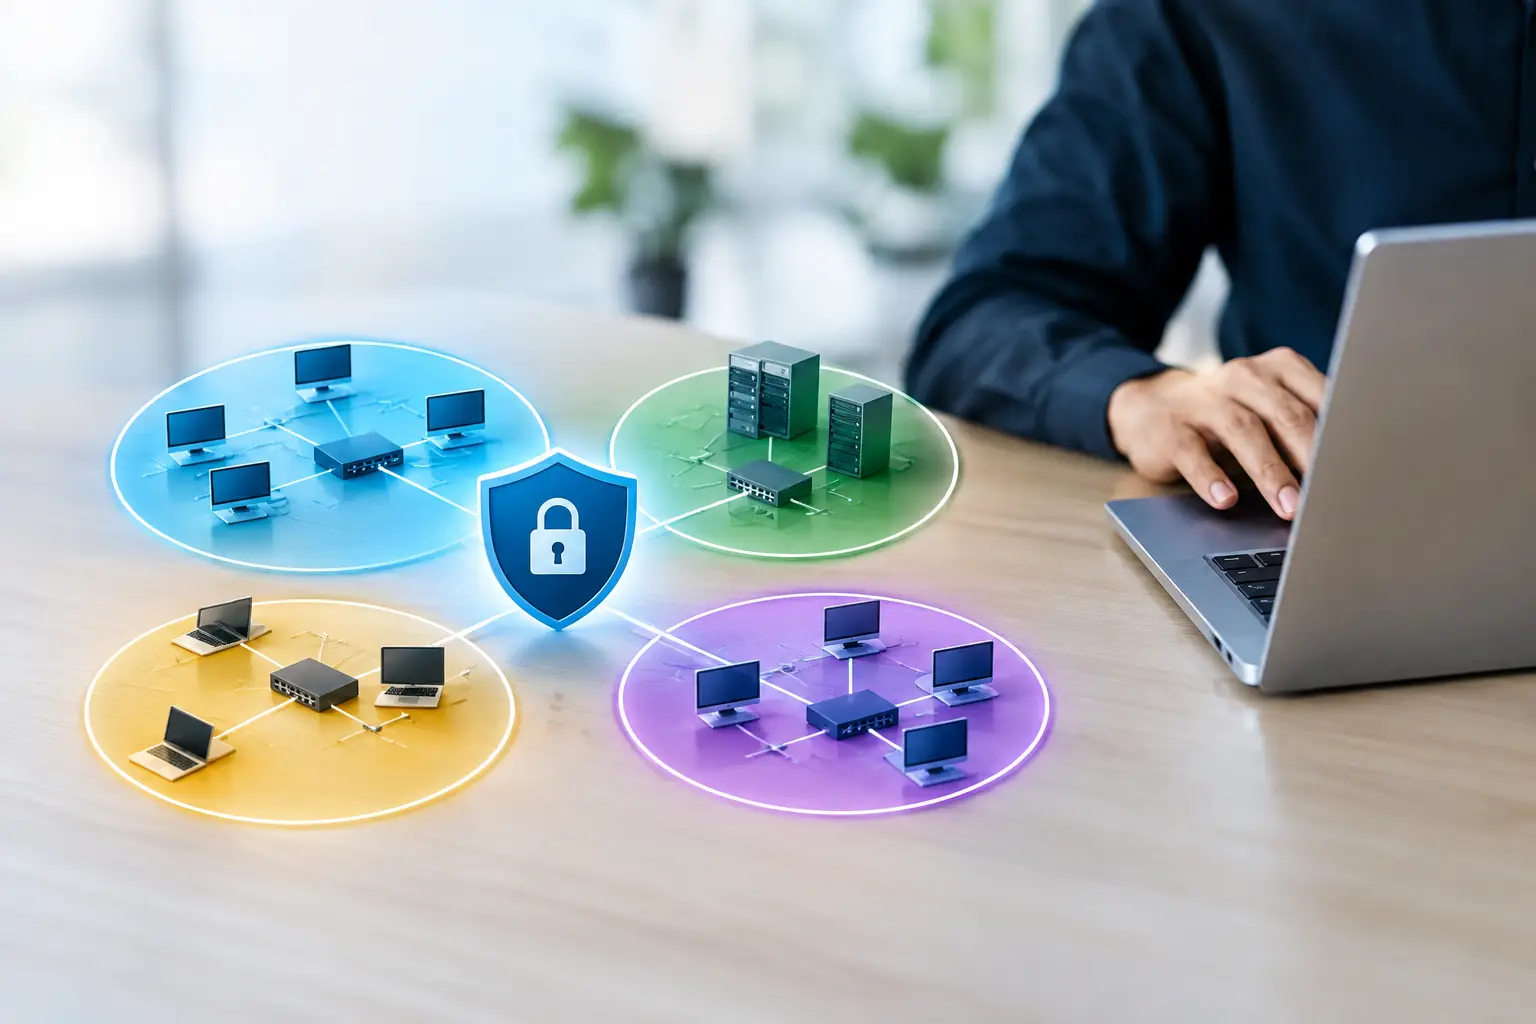
Un notebook infetto, una stampante configurata male o un dispositivo WiFi collegato senza controlli non dovrebbero poter raggiungere il gestionale, i dati amministrativi o il centralino aziendale. È da questa esigenza concreta che parte una guida alla segmentazione rete per aziende: separare ciò che ha funzioni, livelli di fiducia e rischi diversi, così da limitare i danni e rendere l’infrastruttura più ordinata da gestire.
La segmentazione non è una complicazione riservata alle grandi organizzazioni. Per uno studio professionale, un negozio con più postazioni o una PMI, può fare la differenza tra un problema circoscritto e un fermo operativo che coinvolge l’intero ufficio. L’obiettivo non è moltiplicare le reti senza motivo, ma applicare regole chiare al traffico aziendale.
Che cos’è la segmentazione della rete
Segmentare una rete significa suddividerla in aree logiche separate, ciascuna destinata a utenti, dispositivi o servizi specifici. Queste aree comunicano soltanto quando serve e secondo regole definite. Nella pratica si usano spesso VLAN, configurazioni su switch gestiti, firewall e reti WiFi distinte.
In una rete non segmentata, computer, smartphone, stampanti, telecamere, dispositivi degli ospiti e server possono trovarsi nello stesso spazio di comunicazione. Se un dispositivo viene compromesso, chi lo controlla può tentare di individuare e raggiungere molte altre risorse interne. La segmentazione riduce questa possibilità di movimento laterale.
Non sostituisce antivirus, backup, autenticazione sicura o aggiornamenti. Li completa. Pensare che una VLAN, da sola, protegga l’azienda è un errore: la separazione deve essere accompagnata da policy firewall, credenziali adeguate, monitoraggio e manutenzione.
Perché segmentare la rete aziendale
Il primo beneficio è la sicurezza. I dispositivi meno affidabili o più esposti, come apparati IoT, stampanti connesse, TV, terminali di rilevazione presenze e WiFi guest, non devono avere lo stesso accesso riservato alle postazioni amministrative. Se uno di questi elementi presenta una vulnerabilità, il perimetro del problema resta più contenuto.
Il secondo beneficio riguarda la continuità operativa. Una rete ben organizzata rende più semplice individuare rallentamenti, conflitti di indirizzi, traffico anomalo e guasti. Quando una telefonata VoIP risulta disturbata o un software gestionale non risponde, sapere su quale segmento transitano i servizi accelera la diagnosi tecnica.
C’è poi un vantaggio di gestione. Nuovi utenti, nuove postazioni o dispositivi temporanei possono essere inseriti nella rete corretta senza aprire l’accesso a tutto. Questo è particolarmente utile per aziende con collaboratori esterni, sale riunioni, sedi distaccate o clientela che utilizza il WiFi in sede.
Come progettare la segmentazione rete per aziende
La progettazione efficace parte dalle attività reali dell’ufficio, non da uno schema standard copiato da un’altra realtà. Un’azienda con un solo gestionale in cloud ha esigenze diverse da chi ospita servizi interni, utilizza telefonia IP, videosorveglianza, magazzino con terminali mobili e reti WiFi aperte al pubblico.
Mappare dispositivi, dati e flussi di lavoro
Prima di creare qualsiasi segmento, occorre sapere cosa è collegato alla rete e perché. Vanno censiti computer, notebook, server o NAS, stampanti e multifunzioni, telefoni IP, access point, apparati di rete, telecamere, sistemi di controllo accessi, dispositivi mobili e servizi cloud utilizzati ogni giorno.
Non basta fare un elenco. Bisogna capire quali comunicazioni sono indispensabili. Una postazione amministrativa può dover raggiungere il gestionale e la multifunzione; un telefono IP deve comunicare con il centralino e i servizi necessari alla telefonia; una telecamera dovrebbe parlare con il registratore o la postazione autorizzata, non con tutti i PC della rete.
Questa fase evidenzia spesso criticità già presenti: apparati non aggiornati, vecchie reti WiFi con password condivise, porte switch senza identificazione o dispositivi personali con accesso non controllato. Correggerle prima della migrazione evita interruzioni successive.
Definire segmenti semplici e coerenti
Per molte PMI è utile iniziare con una separazione essenziale. Le postazioni di lavoro possono risiedere in una rete dedicata; server, NAS e servizi critici in un’altra; telefonia VoIP e dispositivi IoT in reti distinte; ospiti e dispositivi personali su un WiFi isolato.
In ambienti con requisiti più articolati, può essere opportuno separare amministrazione, produzione, magazzino o reparti con dati particolarmente sensibili. Non esiste però un numero ideale di VLAN valido per tutti. Troppi segmenti, se non documentati e mantenuti, aumentano gli errori operativi e rendono più lenta l’assistenza. La regola è creare una separazione che risponda a un rischio o a un’esigenza concreta.
Applicare regole di accesso mirate
La separazione fisica o logica non basta se le reti possono comunicare liberamente. Il firewall deve stabilire chi può accedere a cosa, attraverso quali protocolli e con quale finalità.
Un esempio pratico: la rete guest deve uscire su Internet ma non vedere risorse interne. Le telecamere possono comunicare solo con il sistema di registrazione e con le postazioni autorizzate. I PC degli utenti possono accedere ai servizi aziendali necessari, ma non alla gestione degli apparati di rete. Le stampanti devono essere raggiungibili dalle postazioni abilitate, senza diventare un punto di passaggio verso altri segmenti.
Le regole vanno costruite con un approccio prudente: si consente il traffico necessario e si blocca quello non motivato. Una policy troppo restrittiva può interrompere servizi legittimi, mentre una policy troppo permissiva annulla il beneficio della segmentazione. Test e verifiche progressive sono quindi indispensabili.
Attenzione a WiFi, VoIP e dispositivi connessi
Il WiFi merita una gestione specifica perché estende la rete oltre le postazioni cablate. La rete per gli ospiti deve essere distinta da quella interna e non consentire l’accesso a file, stampanti, server o apparati di amministrazione. Per i collaboratori, l’accesso WiFi va associato a credenziali protette e a una rete coerente con il loro ruolo.
Anche la telefonia IP richiede attenzione. Tenere i telefoni su una rete dedicata aiuta a gestire priorità del traffico, qualità delle chiamate e sicurezza. Il centralino, sia on-site sia cloud, deve poter comunicare con gli apparati necessari, ma non deve essere esposto o configurato in modo improvvisato. In questo ambito, una modifica alle regole di rete può incidere direttamente sulla raggiungibilità e sull’audio delle conversazioni.
Telecamere, badge reader, sistemi di allarme e altri dispositivi IoT vanno considerati separatamente. Spesso hanno cicli di aggiornamento meno frequenti dei computer e interfacce di gestione più limitate. Isolarli riduce l’impatto di eventuali vulnerabilità e rende più chiaro chi può amministrarli.
Errori da evitare durante l’implementazione
L’errore più comune è segmentare senza documentare. Ogni VLAN, indirizzamento IP, porta switch, access point e regola firewall deve essere registrata in modo comprensibile. Senza documentazione, una semplice sostituzione di un apparato può causare disservizi e tempi lunghi di ripristino.
Un altro errore è eseguire il passaggio in un’unica soluzione, senza test. È preferibile intervenire per fasi: prima una rete meno critica, poi i dispositivi condivisi, quindi i servizi essenziali. Dopo ogni modifica si controllano stampa, accesso al gestionale, chiamate VoIP, connessioni remote autorizzate e funzionamento del WiFi.
Va evitata anche la gestione con credenziali generiche condivise. La segmentazione offre maggiore controllo solo se l’accesso agli apparati di rete, alle console di amministrazione e ai sistemi critici è riservato alle persone autorizzate. Quando un collaboratore cambia ruolo o lascia l’azienda, le autorizzazioni devono essere riviste.
Infine, non va dimenticata la connettività. Se il firewall o il router rappresentano un punto centrale per tutte le reti, la loro configurazione, gli aggiornamenti e il supporto tecnico diventano elementi decisivi per la continuità del lavoro. Un guasto a un apparato non gestito può bloccare più servizi contemporaneamente.
Manutenzione e verifica nel tempo
Una rete segmentata non è un progetto da chiudere e dimenticare. L’azienda cambia: arrivano nuovi software, si attivano postazioni ibride, vengono installate stampanti, telefoni o dispositivi di controllo. Ogni novità dovrebbe essere valutata prima di essere collegata alla rete aziendale.
Sono utili verifiche periodiche delle regole firewall, delle credenziali amministrative, degli aggiornamenti degli apparati e dei log di eventi anomali. Anche un controllo annuale dell’inventario può rivelare dispositivi non più utilizzati ma ancora connessi, vecchi access point o porte di rete lasciate aperte senza necessità.
Per molte realtà è più efficace affidare progettazione, configurazione e assistenza a un unico referente tecnico. Digimax Solution affianca le aziende nell’analisi dell’infrastruttura, nella definizione delle reti e nella gestione operativa di connettività, sicurezza e telefonia, evitando interventi scollegati tra loro.
La scelta più utile è partire da una domanda concreta: se un dispositivo viene compromesso domani, quali sistemi deve poter raggiungere davvero? Ridurre quella risposta allo stretto necessario è il primo passo per proteggere dati, persone e operatività dell’azienda.
